Tu empresa contrata una gestoría para las nóminas, un programa en la nube para facturar y una agencia para las campañas de correo.
Los tres manejan datos de tus clientes o de tu plantilla. En cuanto eso ocurre, esos proveedores se convierten en encargados del tratamiento y la ley te obliga a firmar con cada uno un contrato específico: el contrato de encargado del tratamiento que exige el artículo 28 del RGPD. No es un papeleo opcional.
Su ausencia es una infracción en sí misma, puede sancionar tanto a tu empresa como al proveedor, y es uno de los fallos que la AEPD detecta con más frecuencia. Te explicamos qué es, cuándo lo necesitas y qué debe incluir.
¿Qué es el encargado del tratamiento y por qué te afecta?
Para entenderlo basta con distinguir dos papeles:
- Responsable del tratamiento: tu empresa, que decide para qué y cómo se usan los datos.
- Encargado del tratamiento: el tercero que trata esos datos por tu cuenta y siguiendo tus instrucciones, sin decidir las finalidades.
La gestoría que procesa tus nóminas, el proveedor de software que aloja tu base de clientes o la empresa que gestiona tu correo comercial son encargados del tratamiento. La AEPD lo explica en sus preguntas frecuentes: siempre que dejas que un tercero acceda a datos personales para prestarte un servicio, necesitas regular esa relación por escrito.
¿Cuándo necesitas un contrato de encargado del tratamiento?
La regla es simple: siempre que un proveedor trate datos personales por cuenta de tu empresa. En la práctica, lo necesitas con:
- La gestoría o asesoría que lleva nóminas, contabilidad o recursos humanos.
- El software en la nube: CRM, facturación, gestión de citas o almacenamiento.
- Las plataformas de email marketing y las agencias que gestionan tus campañas o tu web.
- El servicio de mantenimiento informático con acceso a tus sistemas.
- El call center, la empresa de destrucción documental o la empresa de seguridad que gestiona tus cámaras.
- Muchas herramientas de IA como ChatGPT, cuando introduces datos personales en ellas.
No importa el tamaño de tu empresa ni el volumen de datos: si hay tratamiento por cuenta ajena, el contrato es obligatorio.
Encargado, corresponsable o cesión: no firmes el contrato equivocado
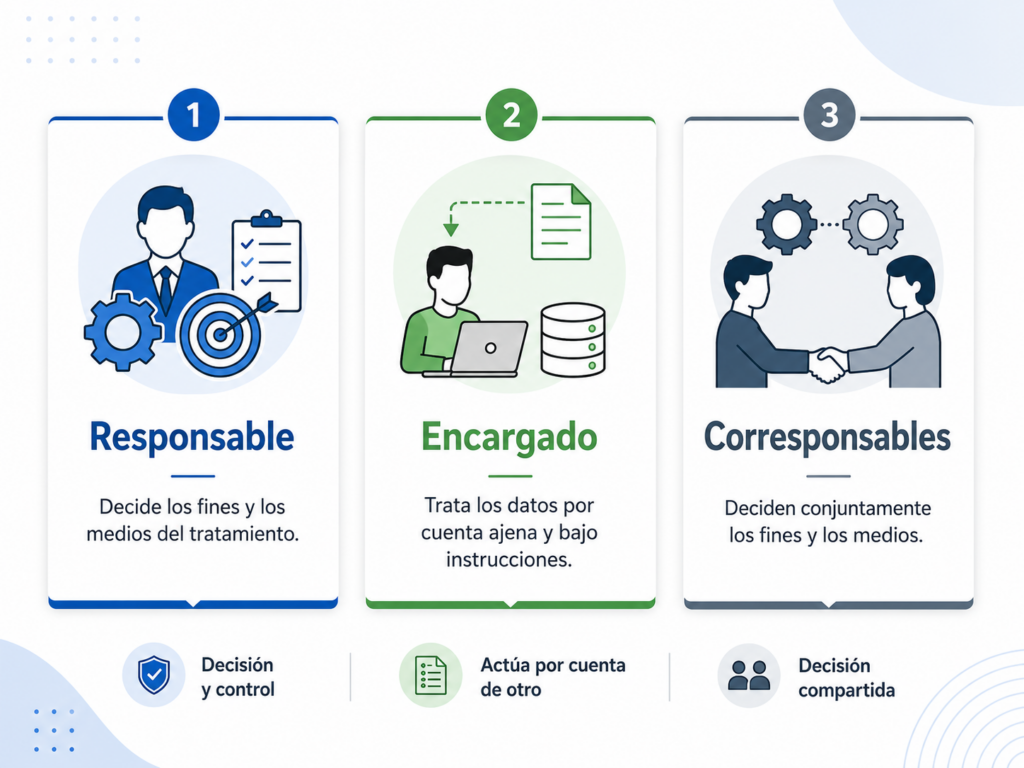
Antes de firmar conviene identificar bien la relación, porque no todo proveedor es un encargado:
- Encargado del tratamiento: trata los datos por tu cuenta y bajo tus instrucciones (artículo 28).
- Corresponsables: dos entidades deciden conjuntamente los fines y los medios; se firma un acuerdo de corresponsabilidad, no un contrato de encargo.
- Responsable independiente (cesión o comunicación de datos): el tercero decide sus propias finalidades; entonces no es tu encargado y hace falta otra base jurídica.
Elegir mal la figura lleva a firmar el documento equivocado. Si tienes dudas, las directrices del Comité Europeo de Protección de Datos aclaran cómo distinguir cada papel.
Qué cláusulas debe incluir el contrato (artículo 28 del RGPD)
El artículo 28 del RGPD exige un contrato por escrito que fije un marco y una serie de compromisos. El marco debe recoger:
- El objeto, la duración, la naturaleza y la finalidad del tratamiento.
- El tipo de datos personales y las categorías de interesados.
- Las obligaciones y derechos de tu empresa como responsable.
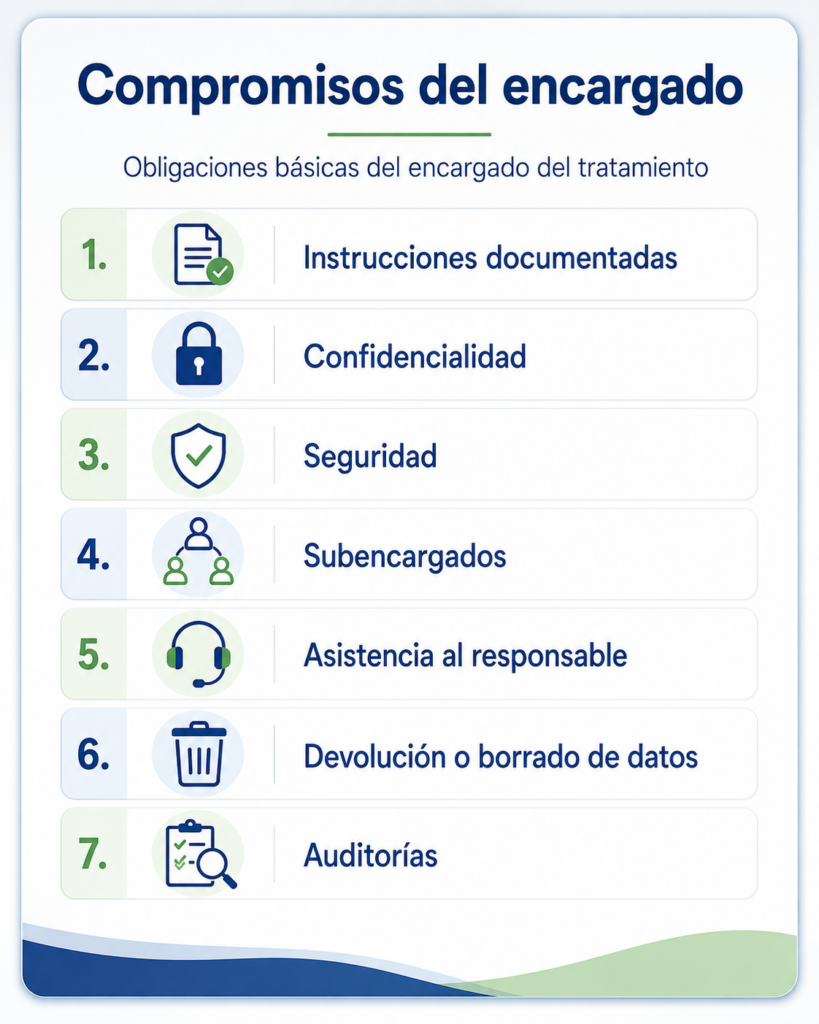
Y el encargado debe comprometerse, entre otras cosas, a:
- Tratar los datos solo según tus instrucciones documentadas.
- Garantizar la confidencialidad de las personas autorizadas.
- Aplicar las medidas de seguridad del artículo 32.
- No subcontratar sin autorización y trasladar las mismas obligaciones a los subencargados.
- Ayudarte a atender los derechos de los interesados y a gestionar brechas y evaluaciones de impacto.
- Devolver o eliminar los datos al terminar el servicio, según elijas.
- Poner a tu disposición la información para demostrar el cumplimiento y permitir auditorías.
La AEPD ofrece un modelo de cláusulas para contratos de encargado que puedes tomar como referencia.
El detalle que más se descuida: los anexos
No basta con un texto genérico. La AEPD no suele sancionar por la redacción, sino por anexos vacíos o copiados sin adaptar. El contrato debe describir el tratamiento real (qué datos, de quién y para qué) y las medidas de seguridad efectivamente aplicadas. Un contrato «perfecto» con anexos en blanco no acredita nada.
Subencargados y transferencias internacionales: la letra pequeña que importa
Dos aspectos suelen pasar desapercibidos y luego dan problemas:
- Subencargados. Si tu proveedor usa a su vez a otros (por ejemplo, un servicio de alojamiento), cada uno es subencargado y debe quedar sujeto a las mismas obligaciones. Tú, como responsable, debes autorizarlo y poder oponerte a nuevos subencargados.
- Transferencias internacionales. Si algún proveedor o subencargado está fuera del Espacio Económico Europeo (muy habitual con software estadounidense), existe una transferencia internacional de datos que exige garantías adicionales, como las cláusulas contractuales tipo.
¿Qué pasa si no firmas el contrato de encargo?
La ausencia de contrato es una infracción autónoma: se incumple aunque no llegue a producirse ningún incidente con los datos. Además:
Pierdes control sobre quién accede a los datos y cómo, lo que complica responder ante una brecha o una auditoría.
Pueden sancionarse ambas partes, tu empresa y el proveedor.
La sanción puede alcanzar, según el artículo 83.4 del RGPD, hasta 10 millones de euros o el 2 % de la facturación anual global.
Cómo poner en regla tus contratos de encargo, paso a paso
- Haz un inventario de proveedores que acceden a datos personales.
- Identifica la figura de cada uno: encargado, corresponsable o responsable independiente.
- Revisa el contrato o DPA que te ofrece cada proveedor; si es genérico, complétalo.
- Adapta los anexos con el tratamiento real y las medidas de seguridad.
- Autoriza subencargados y transferencias y documenta sus garantías.
- Refléjalo en tu registro de actividades y revísalo de forma periódica.
Errores frecuentes con el contrato de encargado
- No firmar nada y confiar solo en «la buena relación» con el proveedor.
- Dar por válidas las condiciones generales del proveedor sin revisarlas.
- Firmar con anexos genéricos o en blanco.
- Olvidar los subencargados y las transferencias internacionales.
- No prever qué pasa con los datos cuando termina el servicio.
Son fallos que aparecen una y otra vez; los vemos junto a otros en nuestro artículo sobre los 5 errores que ponen en riesgo la protección de datos.
Preguntas frecuentes
¿Qué es exactamente un encargado del tratamiento?
Es un tercero que trata datos personales por cuenta de tu empresa y siguiendo tus instrucciones, sin decidir las finalidades. Una gestoría, un software en la nube o una agencia de marketing son ejemplos habituales.
¿Es obligatorio firmar el contrato con todos los proveedores?
Solo con los que tratan datos personales por tu cuenta, pero con cada uno de ellos y por escrito. Es obligatorio y su ausencia constituye una infracción, con independencia del volumen de datos.
¿Me vale el contrato o DPA que me da el proveedor?
Puede valer, pero debes revisarlo: que los anexos estén adaptados a tu caso, que figuren los subencargados, las transferencias internacionales y el plan de salida. Las condiciones generales genéricas no bastan.
¿Quién responde si no hay contrato: mi empresa o el proveedor?
Pueden sancionarse ambos. El responsable debe elegir encargados que ofrezcan garantías suficientes y documentar la relación; el encargado también tiene obligaciones propias.
¿Qué ocurre con proveedores fuera de la Unión Europea?
Si el proveedor o alguno de sus subencargados está fuera del Espacio Económico Europeo, hay una transferencia internacional. Debes analizar las garantías (por ejemplo, cláusulas contractuales tipo) además del contrato de encargo.
¿La gestoría que me lleva las nóminas es encargado del tratamiento?
Sí, normalmente lo es: trata datos de tus empleados por tu cuenta, así que necesitáis el contrato del artículo 28 del RGPD.
No lo dejes en manos de la confianza
El contrato de encargado del tratamiento es una de esas obligaciones silenciosas: nadie la echa en falta hasta que llega una inspección, una brecha o la baja de un proveedor. Tenerlo bien redactado —con los anexos adaptados y los subencargados controlados— es lo que marca la diferencia.
En VocemDAT redactamos y revisamos tus contratos de encargo, identificamos qué proveedores son encargados y dejamos cada relación documentada dentro de nuestro Servicio Integral de Protección de Datos. Si trabajas con gestorías, software o agencias y no sabes si estás cubierto, cuéntanos tu caso y te ayudamos a estar al día.
CONTACTA
CON NUESTROs expertos